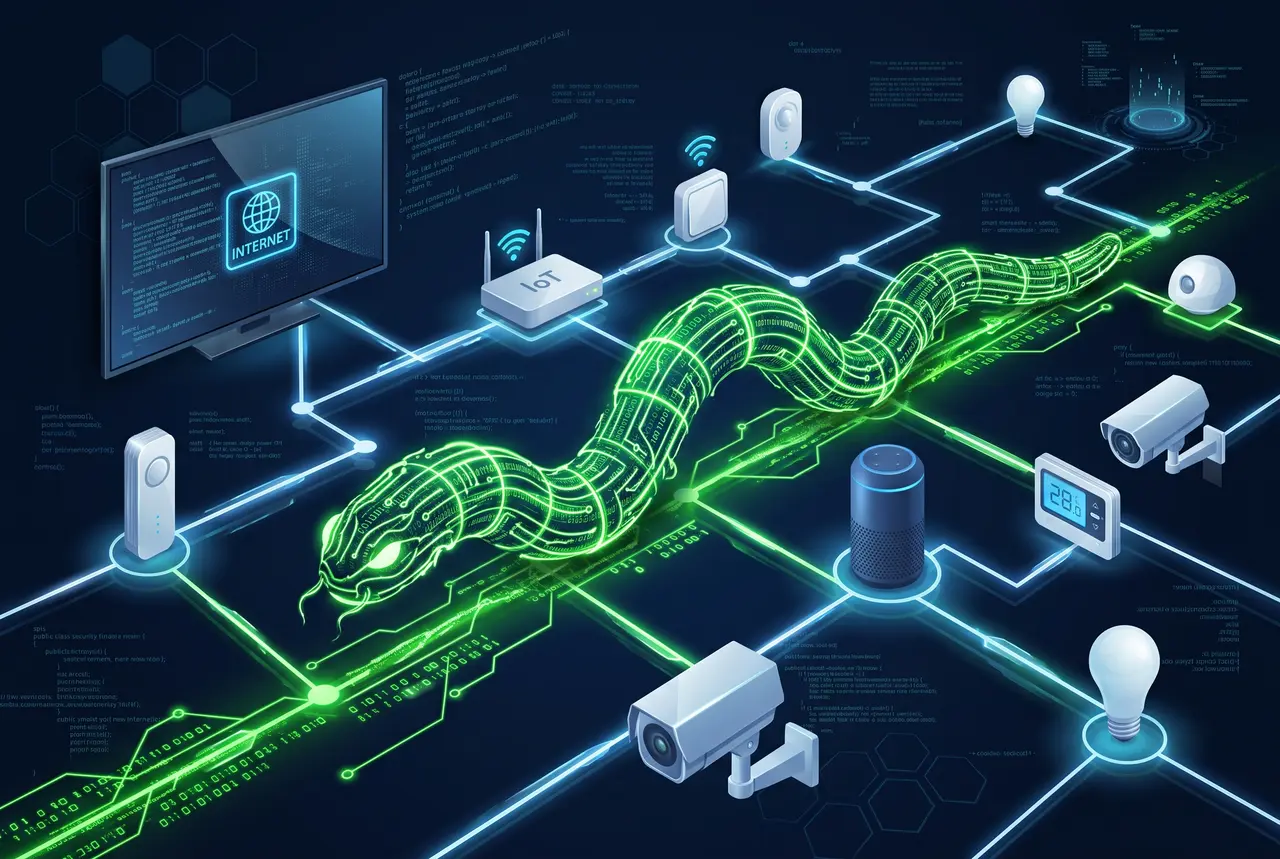

앤스로픽(Anthropic)의 공격적 보안 연구팀(레드팀)이 자가 복제형 악성 프로그램, 이른바 ‘AI 웜(AI Worm)’이 IoT 기기를 넘나들며 스스로 확산될 수 있음을 입증한 연구 결과를 공개해 보안 업계에 경각심을 주고 있습니다.
연구 내용 요약
연구진에 따르면 AI 웜은 스마트 TV처럼 상대적으로 저사양의 사물인터넷(IoT) 기기들에 침투한 뒤, 연산 작업을 여러 기기에 분산 처리하는 방식으로 스스로를 복제·확산합니다. 각 기기의 방어가 취약할수록 웜의 전파 속도는 빨라지며, 중앙 서버 없이도 자율적으로 공격 임무를 수행할 수 있다는 점이 기존 악성코드와의 가장 큰 차이입니다.
배경
생성형 AI가 다양한 기기에 탑재되면서, 공격자도 AI를 도구로 활용하는 ‘AI 기반 사이버 공격’이 현실화되고 있습니다. 앤스로픽은 이번 연구를 통해 AI의 자율적 확산 가능성이 이론에 그치지 않는다는 점을 조기에 공개하고 방어 체계 논의를 촉구하기 위한 것이라고 설명합니다.
영향과 전망
가정용 스마트 기기는 기본 암호 사용, 업데이트 지연 등 보안 취약점이 많아 AI 웜의 주요 표적이 될 수 있습니다. 업계 전문가들은 IoT 제조사의 보안 기본값 강화, 네트워크 분리, AI 모델 오남용 차단 기술 도입이 시급하다고 지적합니다. 향후 사이버보안 시장에서 AI 기반 방어 솔루션 수요가 커질 것으로 전망됩니다.
자주 묻는 질문 (Q&A)
Q1. AI 웜은 기존 컴퓨터 바이러스와 무엇이 다른가요?
A. AI가 스스로 판단하며 연산을 여러 기기에 분산해 복제·확산할 수 있어, 기존 정형화된 악성코드보다 탐지와 차단이 훨씬 어렵습니다.
Q2. 어떤 기기가 주요 표적인가요?
A. 스마트 TV, 가전제품 등 보안 업데이트가 느리고 기본 암호를 쓰는 저사양 IoT 기기가 취약합니다.
Q3. 일반 가정에서 할 수 있는 대비책은?
A. 기기 펌웨어를 항상 최신으로 유지하고, 기본 비밀번호를 바꾸며, IoT 기기를 주요 네트워크와 분리하는 것이 좋습니다.
Q4. 앤스로픽은 왜 이런 연구를 공개했나요?
A. AI 악용 위험을 조기에 알려 업계와 정책 당국이 방어 대책을 마련하도록 촉구하기 위한 취지로 보입니다.