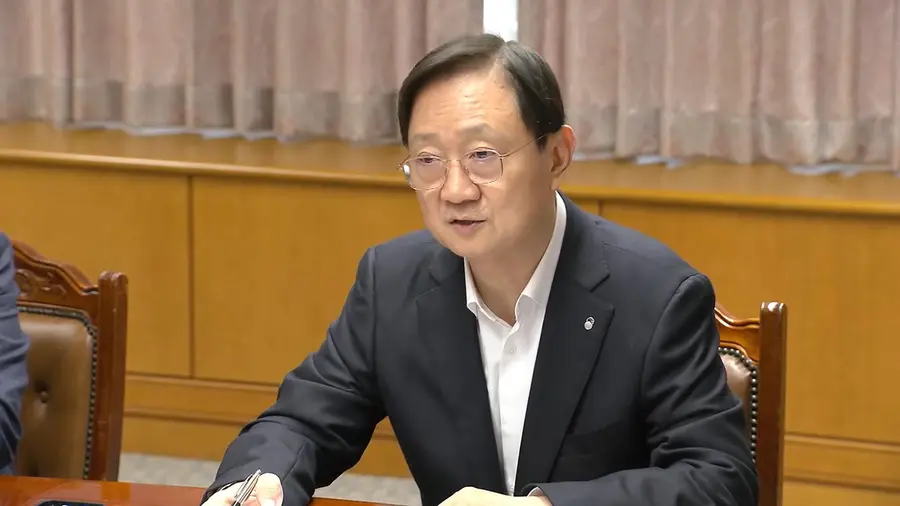
이찬진 금융감독원장이 최근 대형 금융사에서 잇따르는 해킹 사고와 관련해 최고경영진에게 책임을 묻겠다고 선언했다. 금융권 전체의 외부 접점 전수 점검도 진행된다.
이 원장은 3일 임원회의에서 “전 금융권이 자체 긴급 체크리스트를 점검하고 외부 접근을 원칙적으로 차단하도록 했지만 금융권 이행이 충분하지 못하다”며 이같이 말했다.
금감원은 사고 발생 회사가 기존에 배포한 유의사항과 자체 점검 등을 적절히 이행했는지 살펴보고, 특히 대형사에는 은행권과 마찬가지로 대표이사 책임을 물을 방침이다.
아울러 전 금융권의 외부 접점을 전수 점검하고, 보안 전담 조직과 전문 인력 확충도 주문했다.
배경과 의미
최근 국내에서는 대형 금융회사를 겨냥한 해킹 사고가 연이어 발생하면서 고객 정보와 서비스 안정성에 대한 우려가 커졌다. 감독당국이 지침 배포 수준을 넘어 경영 책임까지 거론한 것은 이례적으로 강한 수위다.
금융 보안은 단순히 기술 문제가 아니라 경영진의 의사결정 문제라는 인식이 확산되고 있다. 보안 투자를 비용이 아닌 생존 조건으로 보는 관점이 감독 정책에도 반영되는 흐름이다.
앞으로의 전망
CEO 책임 원칙이 실제 제재로 이어날 경우 금융사들의 연내 보안 점검과 투자가 크게 빨라질 전망이다. 특히 외부 협력업체와 연결된 구간에 대한 관리가 보안 감독의 핵심 과제로 떠오를 것으로 보인다.
해킹 피해가 반복되면 금융 소비자 신뢰가 무너질 수 있어, 감독 강도는 더 높아지는 방향이 유력하다. 금융사들은 보안 인력 채용과 침해 대응 훈련 등 실질적 이행 실태를 입증해야 하는 부담을 안게 됐다.
자주 묻는 질문
질문 1. 이번 조치의 핵심은 무엇인가요?
그동안 안내문 수준이던 보안 이행 요구를 넘어, 사고 회사의 대표이사와 경영진 책임을 직접 묻겠다는 것이 핵심입니다.
질문 2. 체크리스트 이행이 부족하다고 본 이유는?
금감원이 전 금융권에 긴급 점검과 외부 접근 차단을 지시했지만 현장 이행도가 기대에 못 미친다고 판단했기 때문입니다.
질문 3. 외부 접점 전수 점검이란 무엇인가요?
금융사 내부망과 외부 시스템이 연결되는 모든 지점을 빠짐없이 점검하는 것입니다. 최근 해킹은 이런 연결 구간을 노리는 경우가 많습니다.
질문 4. 일반 고객이 할 수 있는 대비책은 있나요?
공지되지 않은 링크나 연락을 통한 정보 요구에 응하지 않고, 금융사 공식 앱과 알림 수단을 이용하는 습관이 중요합니다.
출처: 연합뉴스TV 관련 기사